ひとつでも当てはまるなら、このままではサイトの改ざん、資料請求フォームに入力された顧客情報の流出という形で、ある日突然その答え合わせをすることになります。
通称「php2shell」。ログインなしでサーバーを乗っ取れる種類の欠陥が2件(CVE-2026-109618/CVE-2026-109619)、PHP開発チームから公表されました。修正版は2026年10月21日夜(日本時間)に公開済みです。
公開直後から、pixiv、ニコニコ、BASE、さくらインターネット、ANA、楽天など国内200組織以上がサービス停止や緊急メンテナンスを実施。IPA・国家サイバー統括室も「可及的速やかな修正適用」を呼びかけています。
自社ホームページ、モデルハウス・見学会の予約ページ、資料請求フォーム、採用サイト、オーナー様専用ページ。その多くはWordPress=PHPで動いています。攻撃が成功すれば、サイトの改ざん、問い合わせデータの流出、偽サイトへの誘導が起こります。攻撃用コードはすでに出回っており、セキュリティ各社が実際の攻撃試行を観測しています。
※2026年10月22日時点の公開情報にもとづく(piyolog/GMO Flatt Security/Impress Watch/ITmedia/Rapid7/Patchstack 等)
動画でも解説しています
【PHPの脆弱性について】工務店が取るべき対策と原因をお届けします。
ハウスメーカー・工務店コンサルTV【ピュアグロース】
資料は、経営者が1分で押さえる1ページと、担当者がそのまま手を動かせるチェックリストの二階建てです。経営者の方は、このページを自社のWeb担当者・制作会社にそのまま渡してください。
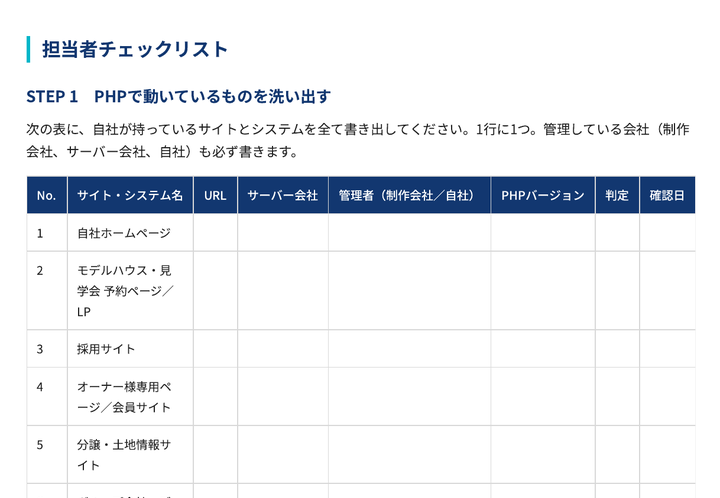
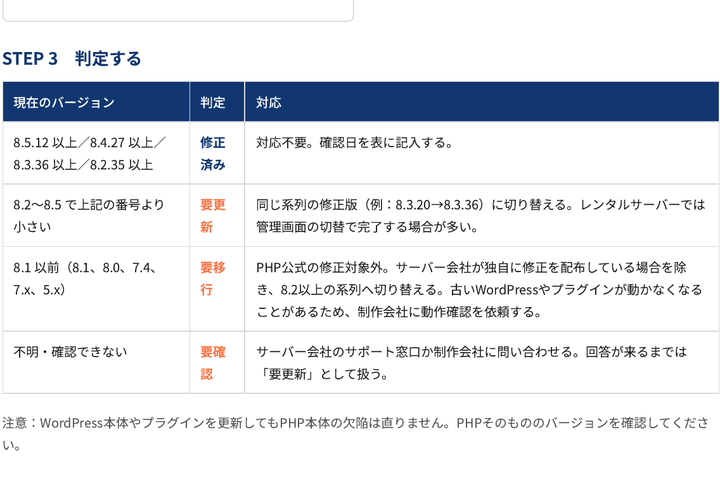
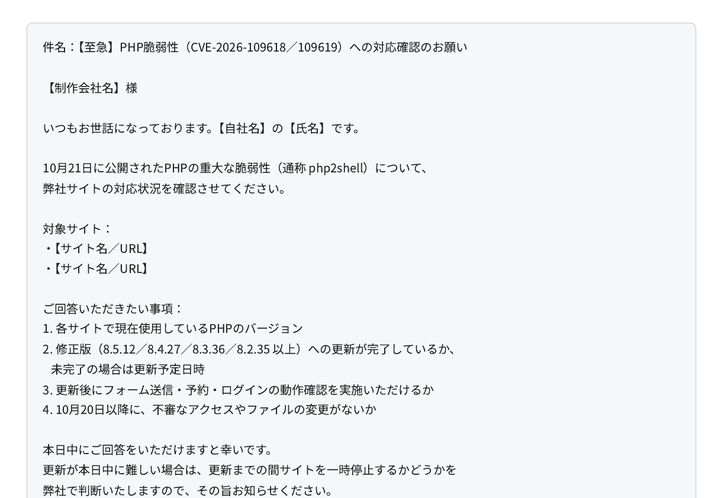
※資料は全6ページ。印刷してそのまま担当者に渡せる形式です。
続きは、資料本編でどうぞ
無料で資料をダウンロードする入力は1分/PDFをすぐお送りします本資料は、PGC(ピュアグロースクラブ)会員企業様向けに作成した緊急情報を、住宅業界の皆様に公開するものです。公開情報をもとにピュアグロース株式会社が作成した参考情報であり、実際の対応はサーバー会社・制作会社のご案内を優先してください。
ご入力は1分で完了します。送信後、ご登録のメールアドレスへ資料PDFをお送りします。
