「PHPの脆弱性がニュースになっているが、自社のホームページは大丈夫なのか」
「セキュリティのプラグインを入れているから問題ないと思っていた」
ホームページの裏側で動いているプログラミング言語「PHP」に、深刻な脆弱性(セキュリティ上の欠陥)が見つかったと発表されました。WordPressで自社サイトを運営している工務店・住宅会社のほとんどが対象になる可能性があります。
本記事では、社内でシステム開発を担当している当社メンバーが、今回の脆弱性で何が問題なのか、どんなリスクがあるのか、工務店の経営者が今すぐ取るべき対策を、専門用語をできるだけ使わずに解説します。
ホームページの表側はHTMLという仕組みで表示されていますが、裏側ではさまざまなプログラミング言語が動いています。そのなかでも世界的に広く使われているのがPHPです。世の中で最も使われているサイト構築システムであるWordPressはPHPで作られているため、WordPressが入っている=PHPが動いていると考えて差し支えありません。制作会社が独自に開発した管理システムでも、WordPressをベースにしているケースがあります。
住宅会社のサイトでPHPが担っている代表的な処理は次のとおりです。
つまり、集客の要となる部分の多くがPHPの上で動いているということです。
通常、ソフトウェアの不具合は修正を済ませてから公表されます。しかし今回は、深刻度が最高区分の「緊急」と評価されるほど危険なものだったため、修正版の提供前に「この日時に修正を出すので必ず適用してください」と事前に告知されました。
事前に公表されたことで、悪意のある攻撃者も「どこに欠陥があるのか」を知った状態になっています。最新版を適用したサイトは守られますが、知らずに放置しているサイトは攻撃者から見て非常に狙いやすい状態です。だからこそ、緊急の対応が必要になっています。
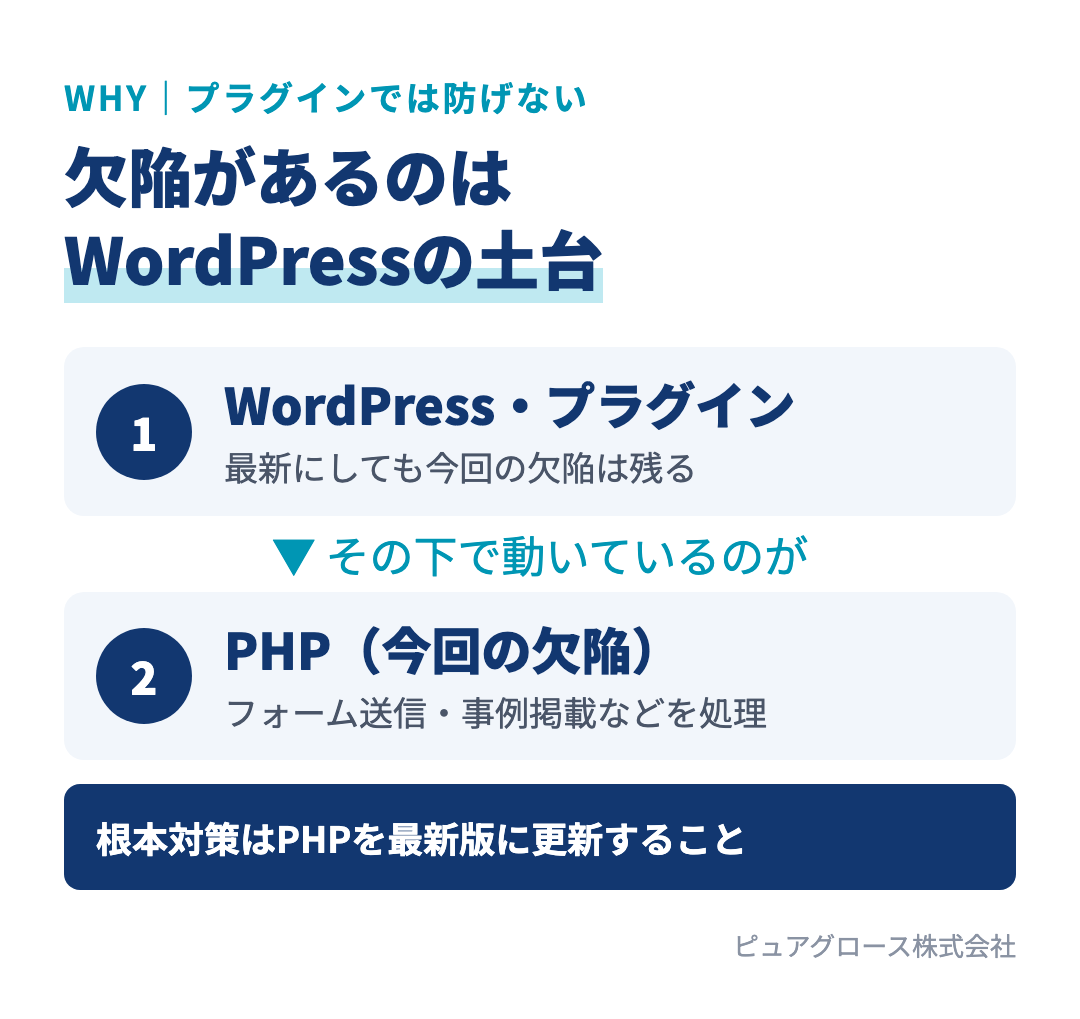
よく聞かれるのが「セキュリティのプラグインを入れているから大丈夫」「WordPress本体は最新にしているから大丈夫」という声です。結論から言うと、これでは防げません。今回見つかったのはWordPressそのものではなく、その土台であるPHPの欠陥だからです。WordPress側でどれだけ対策しても、PHPを最新版に更新する以外に根本的な対策はありません。
今回の脆弱性は、ユーザー名もパスワードもなしにサーバーへアクセスできてしまうというものです。結論として、サーバーを乗っ取られるおそれがあります。具体的には次の3つのリスクが考えられます。
| リスク | 起こりうること |
|---|---|
| サイトの改ざん | 同じURLが見知らぬサイトに 書き換えられる。 データを消されて復元できなくなる |
| 情報の流出 | データベースの情報を読まれ、 お客様のメールアドレスや 電話番号などが漏れる |
| 攻撃の踏み台 | 自社サーバーから大量のメールを送られ、 他社への攻撃に使われる。 他社からの指摘で初めて気づくことが多い |
どれに該当しても、会社の信用に関わる深刻な事態です。乗っ取られてからでは遅いため、事前の対策が欠かせません。
見落としがちなのが、サーバー会社の緊急メンテナンスによって知らないうちにサイトが止まっているケースです。1時間前は表示できたのに今は表示されない、といったことも起きています。対応が落ち着くまでは、自社サイトにこまめにアクセスして表示されるかを確認しましょう。
もしサイトが止まっていたら、Instagram広告やGoogle広告などのWeb広告は一時停止するのがおすすめです。リンク先が表示されない状態で広告を出し続けても、お客様は獲得できず広告費だけがかかります。サイトが復旧してから再開しましょう。
次のいずれかに当てはまる会社は、対象になっている可能性が高いと考えてください。特にWordPressを使っている場合は、ほぼ確実に該当します。
実は、セキュリティリスクが最も高いのは過去に作ったまま放置されている採用サイトやLPです。現在動いているメインのサイトは制作会社が急いで対応しているケースが多い一方、「以前お願いしたが誰も管理していない」「あのキャンペーンLPはどこにあったか」というサイトは対応から漏れがちです。使っていないサイトは、サーバーから削除して非公開にするのが最も確実な対策です。これを機に、過去に作ったサイトを洗い出しましょう。
自社でPHPを更新する必要はありません。やるべきことは、ホームページ制作会社(またはサイト管理会社)への確認です。次の4点をそのまま問い合わせてください。
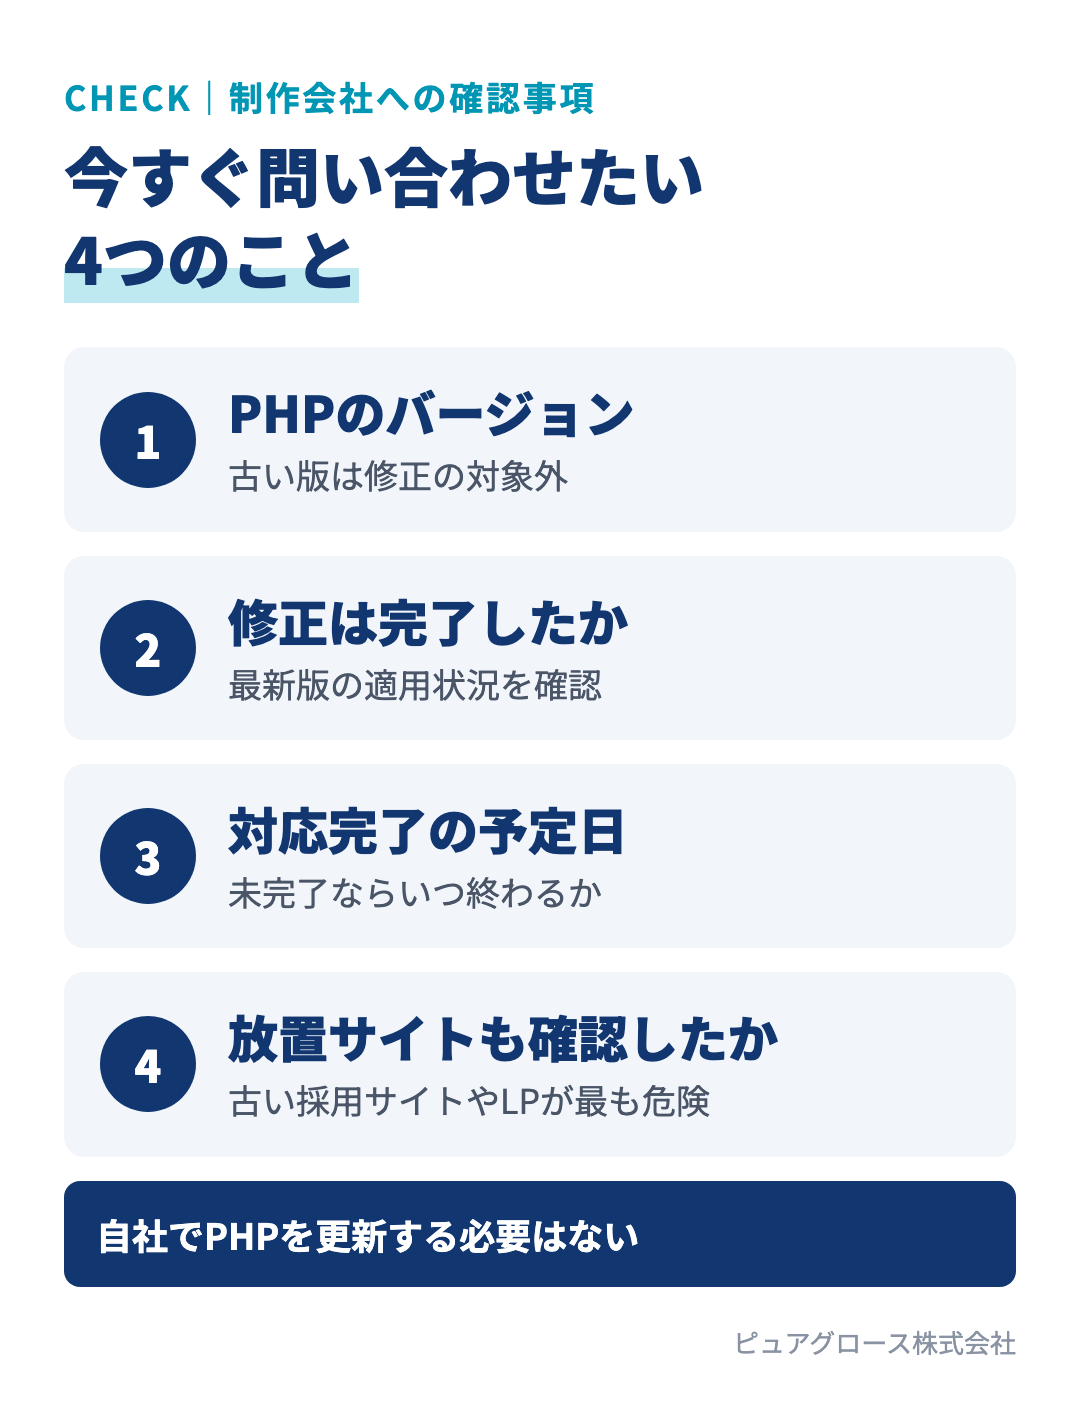
なお、古いバージョン(動画内の解説では8.1以下)のPHPを使っている場合は、そもそも今回の修正版の提供対象外です。必ず新しいバージョンへの移行を依頼しましょう。
連絡してすぐに対応してくれる制作会社もあれば、なかなか連絡がつかない制作会社もあります。今回の対応ぶりを踏まえて、今後の保守・管理の契約内容を見直すのもひとつの選択肢です。
A. 今回の脆弱性は防げません。欠陥があるのはWordPressの土台であるPHPなので、WordPress本体やプラグインの対策では解消できず、PHPを最新版に更新する必要があります。
A. 自社で作業する必要はありません。ホームページ制作会社に、PHPのバージョン、修正の完了状況、完了予定日、使っていないサイトを含めた確認の有無の4点を問い合わせてください。
A. 放置されたサイトは最もリスクが高いため、使っていなければサーバーから削除して非公開にするのが確実です。残す場合は、メインのサイトと同様にPHPの更新を依頼しましょう。
ピュアグロースでは、自社サイトの安全性を確認するためのチェックリストをご用意しました。制作会社への確認にもそのままお使いいただけます。Web集客やホームページ運用に関するご相談もお気軽にどうぞ。
